Je suis Jimmy Ngueguim, un passionné de la sécurité informatique, naviguant avec détermination dans les eaux agitées de la cyber-ère. Dans un monde numérique en constante mutation, je m'engage depuis cinq ans à protéger nos données sensibles contre les menaces croissantes. je suis guidé par l'apprentissage continu, acquérant les certifications les plus prestigieuses pour rester à la pointe des avancées technologiques et des stratégies de sécurité, garantissant ainsi ma légitimité à assurer l'intégrité et la confidentialité des informations. Pour moi, la protection des données va bien au-delà de l'aspect légal ; c'est un impératif moral, garantissant ainsi la confiance et la pérennité de nos organisations.
Test d’intrusion applicatifs | Red Teaming | Audit sécurité | Sécurité physique | Audit de code source | Chasse aux menaces | Sensibilisation
Gestion de vulnerabilités | Audit de sécurité organisationnel (ISO 27001) | Gestion de risque (ISO 27005)| Audit d'architecture (ISO 27033-2) | Gestion de la Sécurité dans les projets.
Administration et sécurité Active Directory | Administration et sécurité cloud(AWS, Azure, GCP) | Durcissement des systèmes (Linux, Windows, cloud)
Analyste en Sécurité de l'Information
je mène des tests d'intrusion sur des applications métiers, des audits de code source et des missions de red team infrastructure. Mon champ d'action englobe également l'évaluation des risques et la correction des vulnérabilités, ainsi que l'organisation de campagnes de phishing et la sensibilisation des utilisateurs.
Conseiller en Sécurité de l'Information
En plus de réaliser des tests d'intrusion sur des applications métiers, j'évaluais les risques et corrigeais les vulnérabilités, tout en assurant la gestion de la sécurité dans les projets de développement.
Conseiller en sécurité des systèmes et réseaux
Mes responsabilités incluaient, entre autres, l'administration et la sécurisation d'Active Directory, le déploiement de systèmes, le débogage réseau, la détection des menaces ainsi que la gestion des serveurs d'hébergement cloud.
Maîtrise en cybersécurité - Usherbrooke
Ce programme m'a offert l'opportunité d'approfondir mes connaissances dans la gestion d'incidents et de risques, ainsi que dans la conception d'architectures de sécurité, la sécurité des logiciels et la gestion de la sécurité par le biais de tableaux de bord.
Ingénieur en sécurité de l'information - Polytech
j'ai acquis des compétences avancées dans divers domaines, notamment la sécurisation des communications, les tests d'intrusion, l'évaluation des vulnérabilités et la chasse aux menaces. De plus, j'ai approfondi mes connaissances sur les cadres de référence et les normes de l'industrie.
Ingénieur en sécurité des réseaux - Polytech
j'ai approfondi ma compréhension des protocoles de communication. J'ai également acquis des compétences en administration et sécurité des serveurs, ainsi qu'une expertise evoluée en développement et en scripting.
Heures travaillées
Projets livrés
Clients contents
café consommées
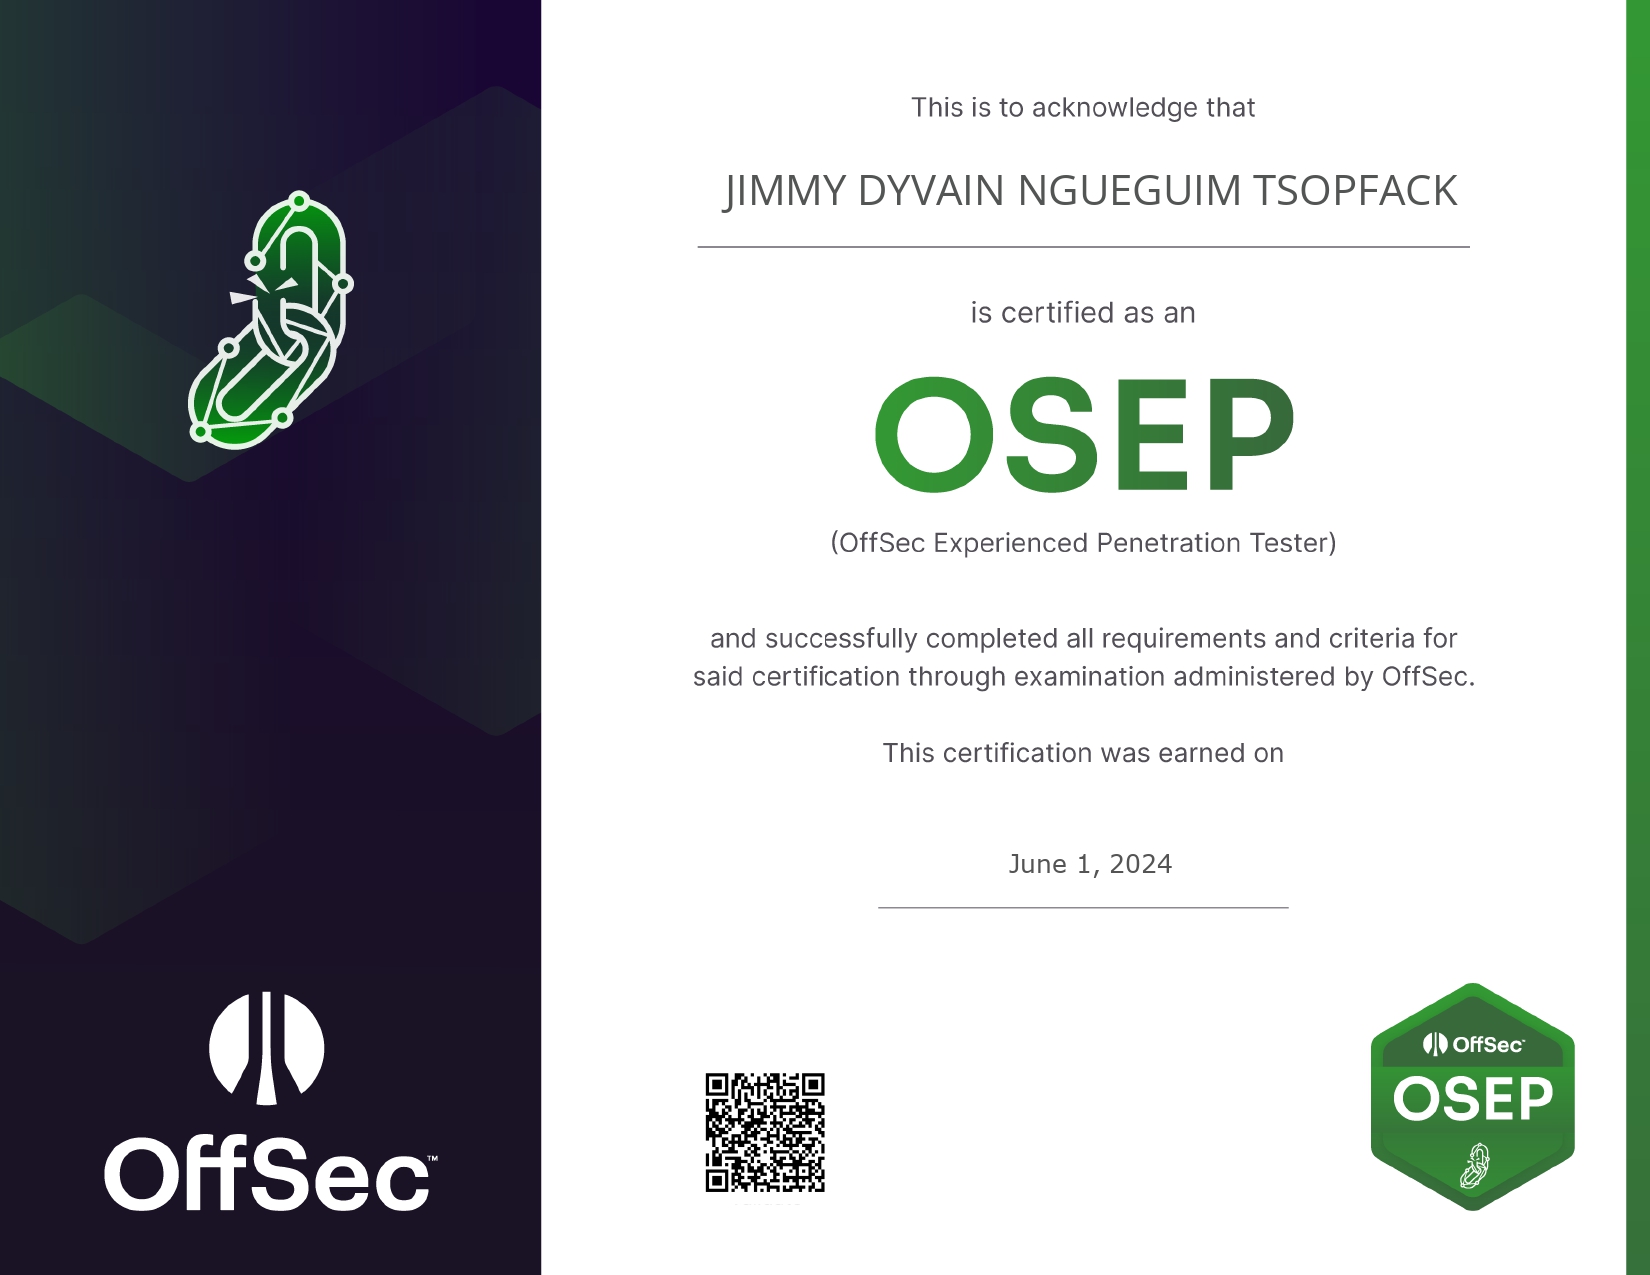
Dans ma quête de maîtrise des arcanes de la cybersécurité, j'ai décidé de franchir un nouveau palier en suivant la formation Offensive Security Experienced Penetration Tester (OSEP).
Cette certification, autrefois connue sous le nom de Evasion Techniques and Breaching Defenses (PEN-300), est une immersion avancée dans l'univers du test de pénétration proposée par Offensive Security.
Ce parcours intensif se concentre sur le développement de compétences et de techniques avancées en matière de test de pénétration, avec une emphase particulière sur le contournement des mécanismes de sécurité...
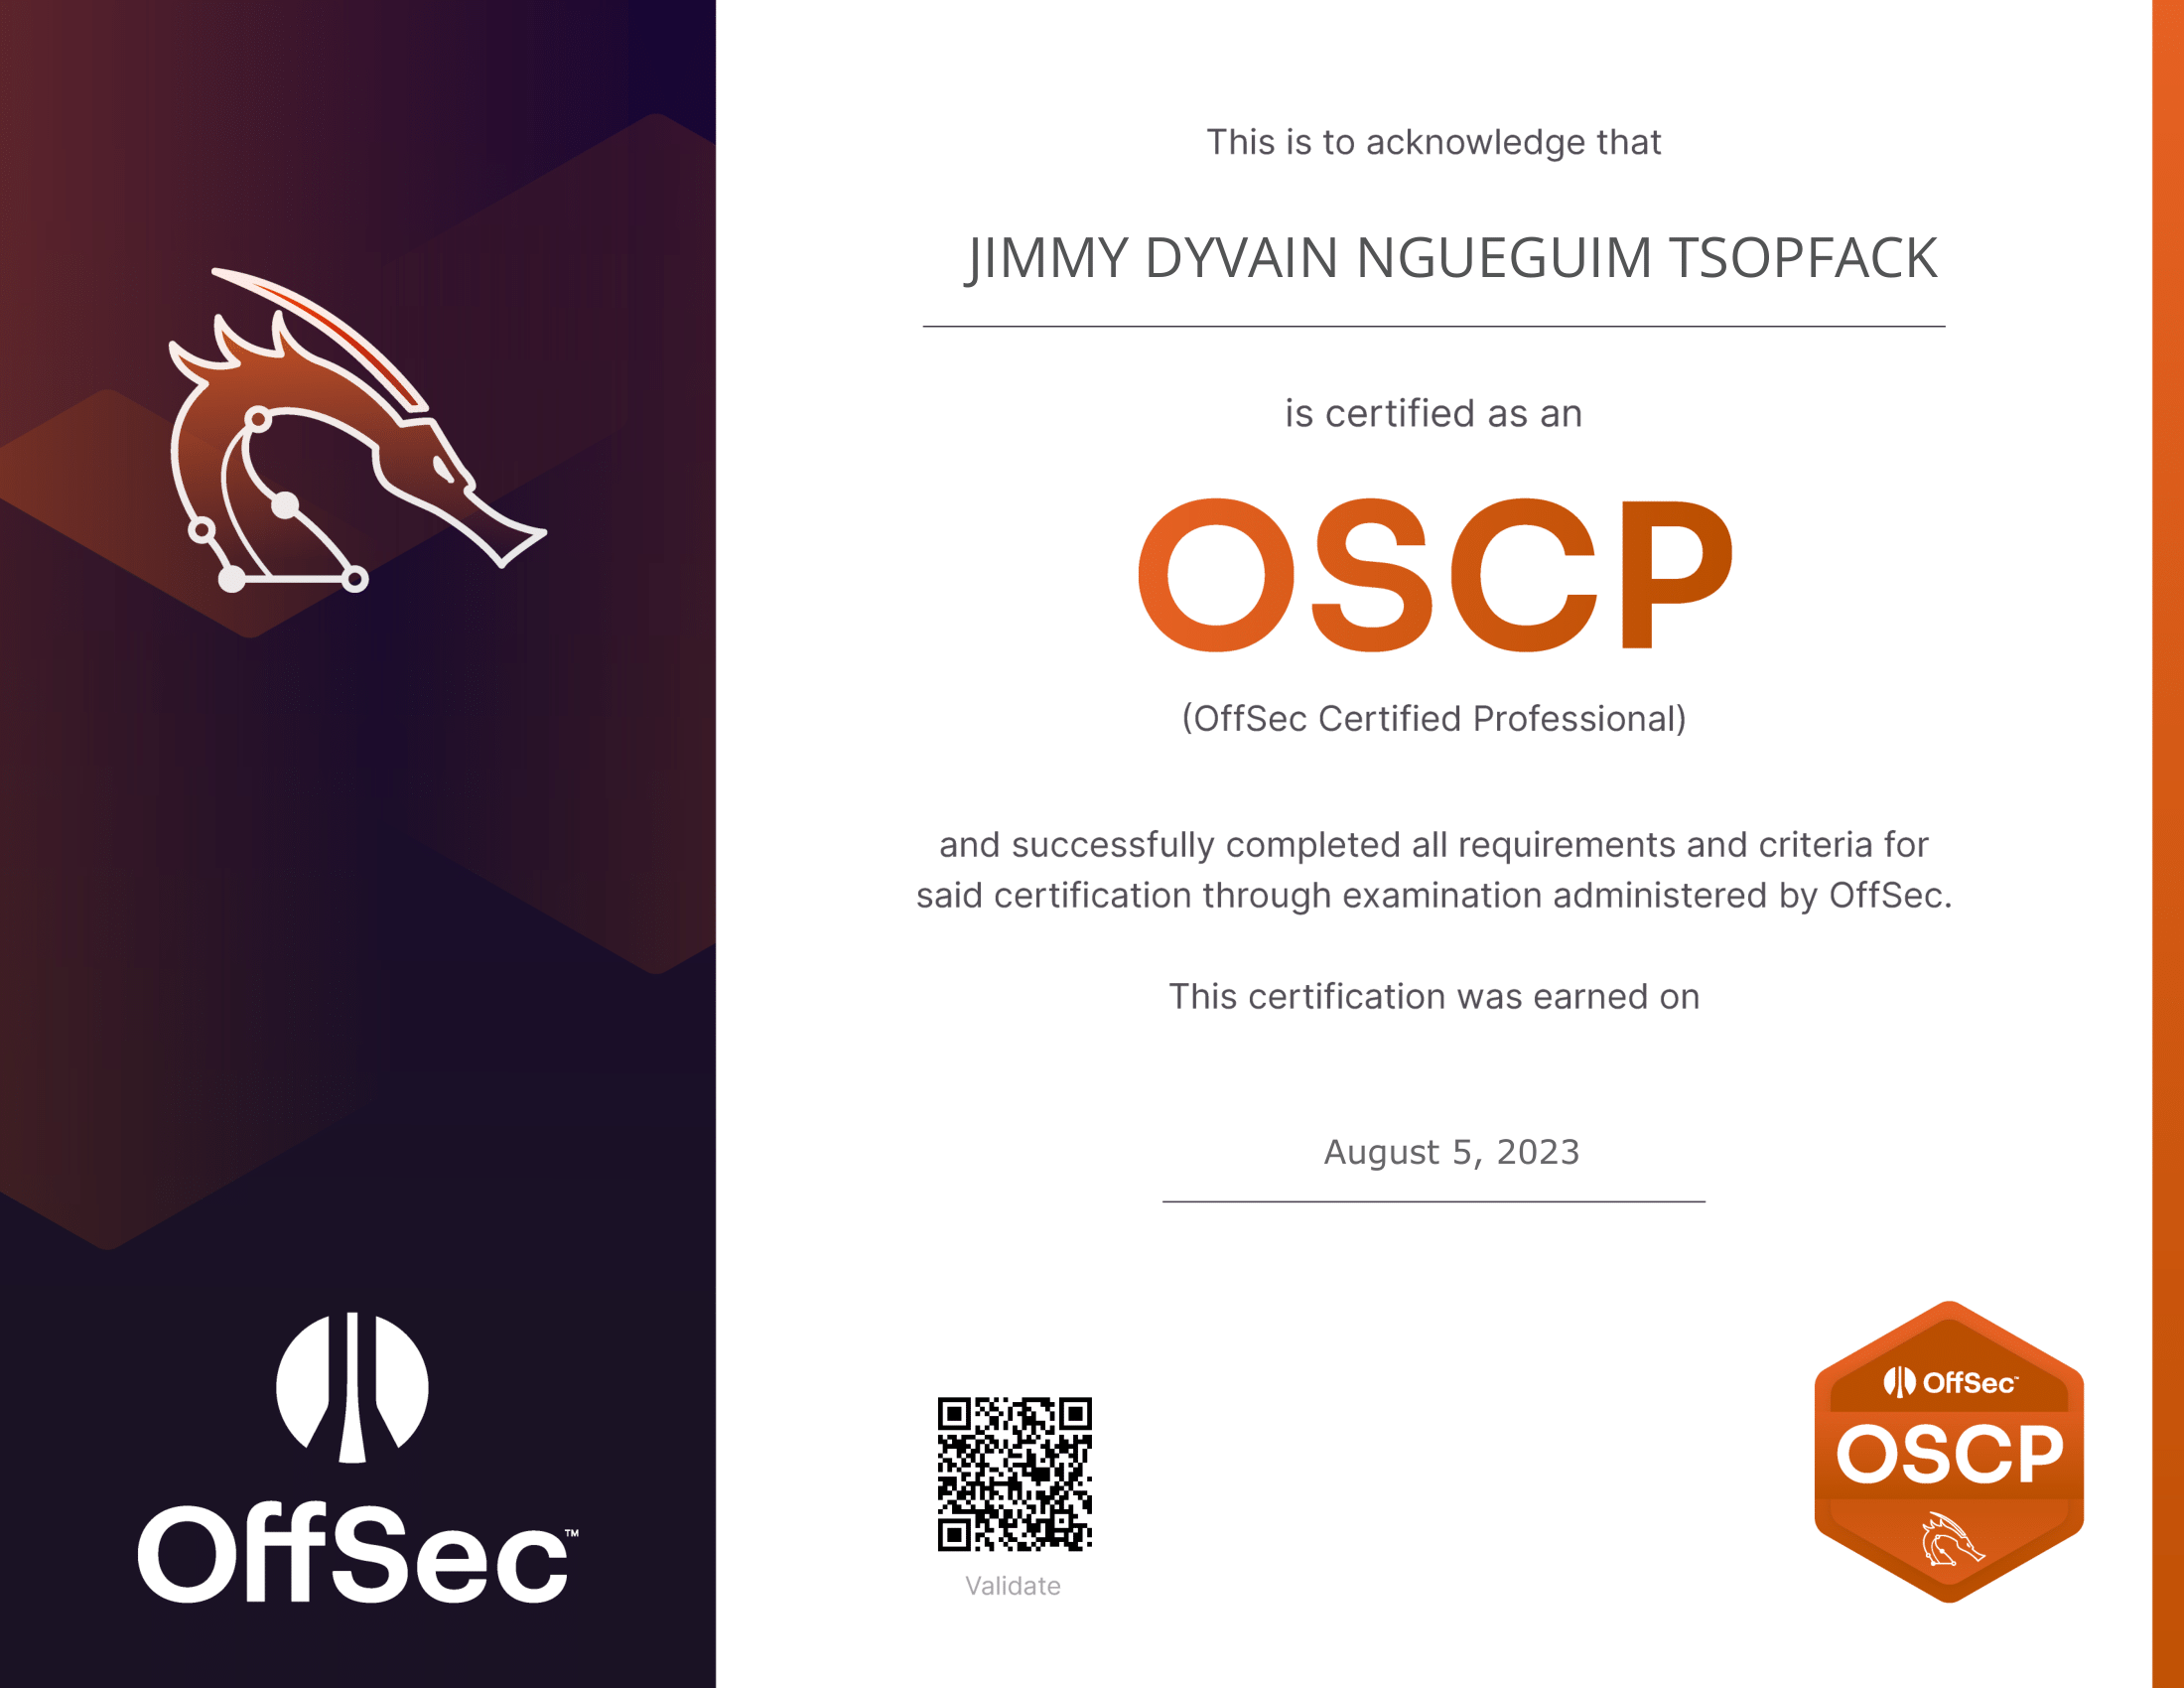
Comme un aventurier devant une montagne à gravir, j'ai longtemps douté de mes capacités à conquérir l'OSCP avec les compétences que j'avais en main. Mais comme le dit l'adage, c'est en prenant le premier pas vers l'inconnu que commence l'aventure. Tout a basculé lorsque, pris dans une mer agitée de doutes, un ami a réussi brillamment l'OSCP en août 2023. À ce moment précis, je me suis senti comme un explorateur face à une carte inexplorée, ne demandant qu'à être dévoilée. L'OSCP n'était pas simplement un examen rigoureux de 48 heures ; c'était une quête épique, un périple de trois mois qui a façonné ma vision et mes compétences...
Lire plus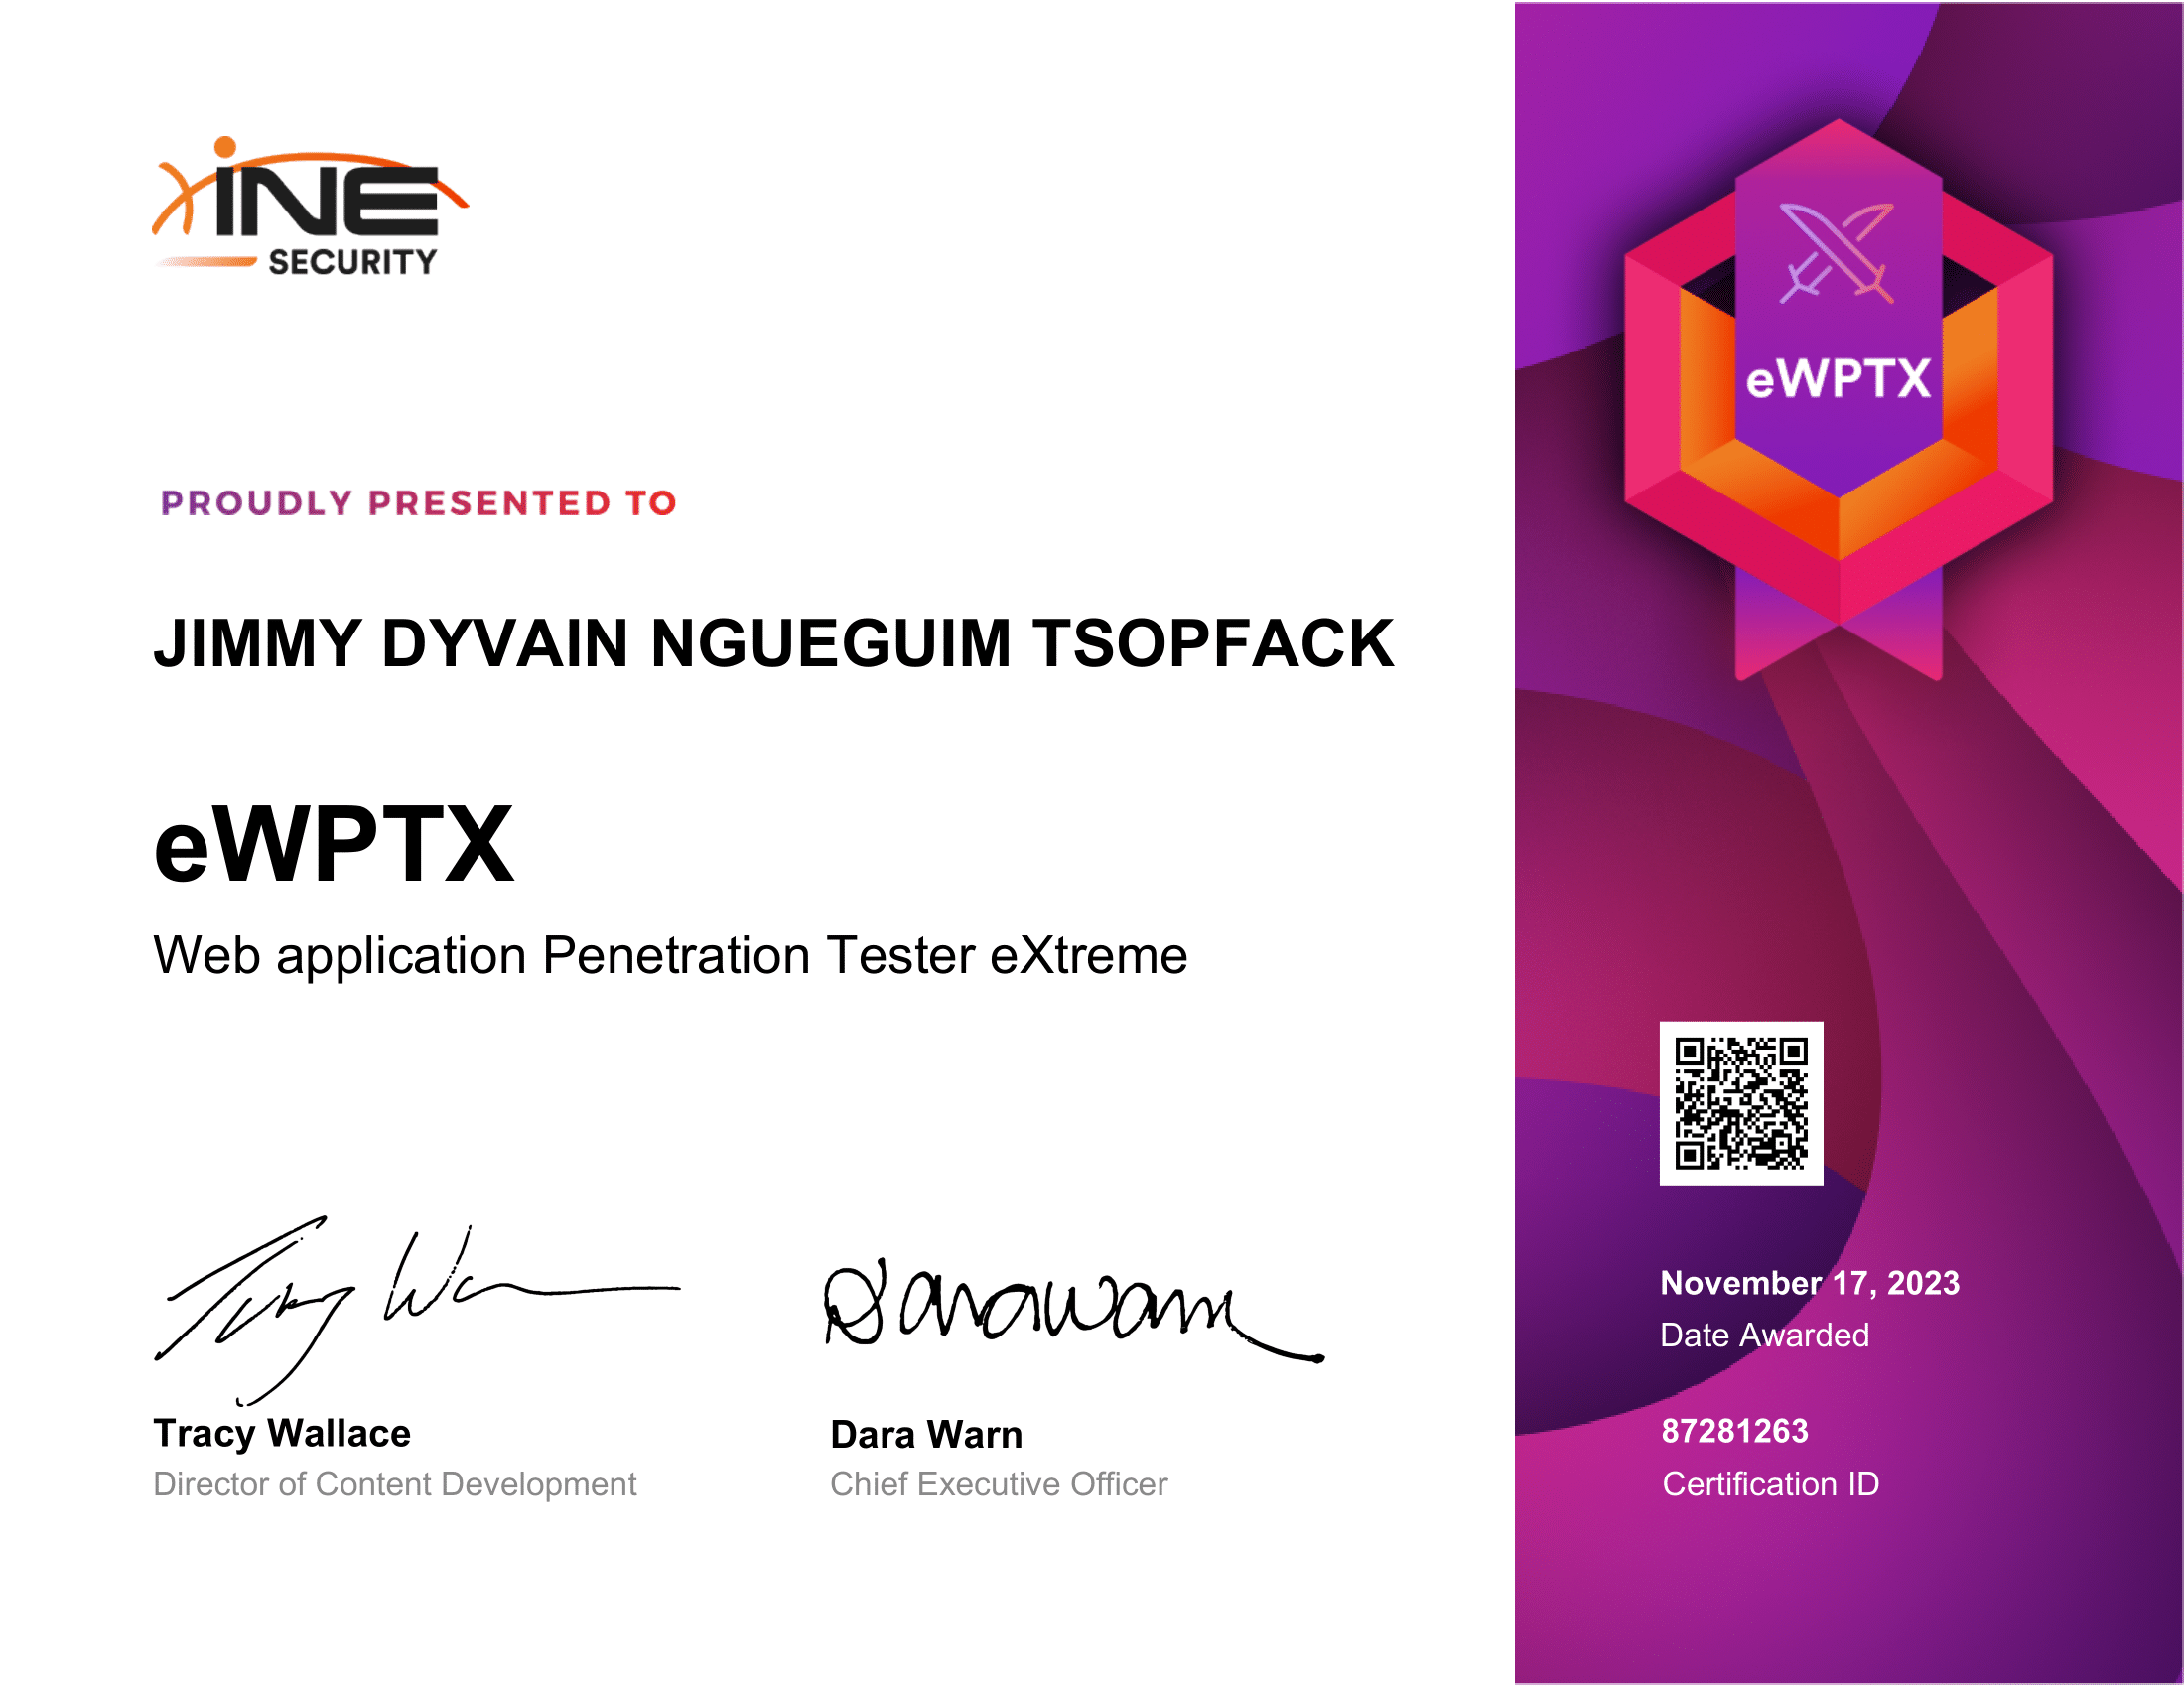
Dans l'univers numérique, où chaque clic ouvre une porte sur un monde virtuel, les applications web sont les sentinelles des infrastructures des organisations. Elles se dressent comme des gardiens, mais aussi comme des cibles potentielles pour les attaquants. En tant que Pentester et chasseur de failles, je suis souvent confronté à ces arènes numériques, où la sécurité et la robustesse des applications web sont mises à l'épreuve. Récemment, j'ai décidé de relever un défi supplémentaire en passant la certification eWPTXv2...
Lire plus